
 無料見積サイバー保険の⼀括⾒積⽐較はこちらから
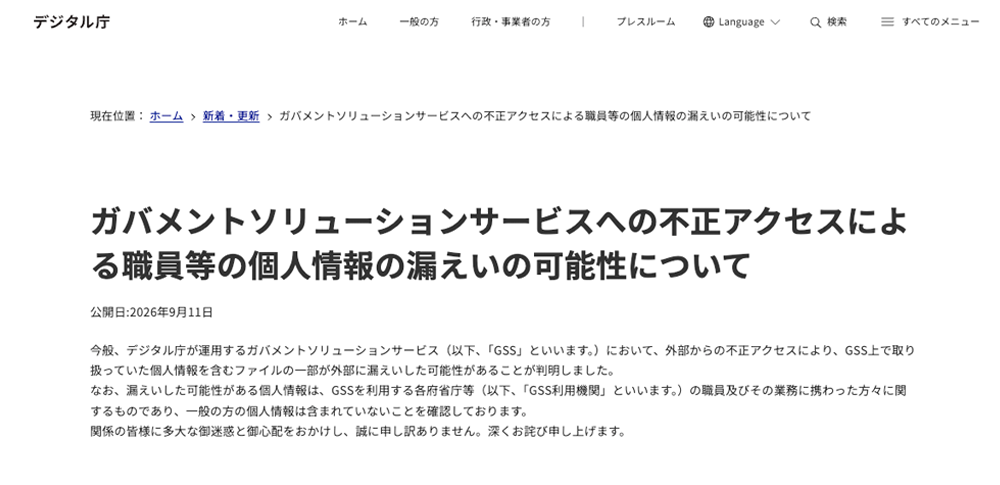
画像:デジタル庁より引用
デジタル庁は2026年9月11日、同庁が運用するガバメントソリューションサービス(GSS)に不正アクセスがあり、職員や業務関係者の個人情報約24.6万件が外部に漏えいした可能性があると発表しました。
同庁によると、2026年6月25日に保守運用担当者のアカウントを使った大量のファイルへのアクセスを検知し、調査を開始しました。その後、2026年7月9日に第三者がVPN機器の脆弱性を悪用して侵入していたことが判明。該当するアカウントの停止や外部との通信遮断を実施し、外部専門事業者と調査を進めたところ、個人情報の漏えいの可能性が確認されました。
対象となる情報は、GSS利用機関の職員や業務に携わった事業者などの氏名、メールアドレス、電話番号、住所等です。一般の人の個人情報や、マイナンバー、金融機関の口座情報、年金番号は含まれていないとしています。発表時点で、情報の悪用などの二次被害や、GSSを利用する政府の業務への支障は確認されていません。
デジタル庁は、政府情報システムのセキュリティに関する基本方針の実装や、専門チームによるシステムの検証・監査などを担っています。国家サイバー統括室と連携し、安全な行政サービスの提供を支える立場にありますが、今回、その運用するシステムが不正アクセスを受けた形です。
同庁の説明では、悪用された脆弱性は事前に公表されていたものの、修正プログラムの適用前に侵入を許した、とのこと。今後は脆弱性管理や外部からの接続方法を見直すとともに、侵入された場合にも影響を最小限に抑える対策を強化する方針です。
今回の事案は、専門的な管理体制を持つ組織でも、不正アクセスの被害を受ける可能性があることを示しています。民間企業においても、被害が発生すれば、原因調査やシステム復旧、顧客への連絡などに費用と人員が必要となり、業務停止や取引への影響が生じるおそれがあります。不正アクセスを防ぐ対策に加え、被害発生時の対応体制や業務継続の方法を整理しておくことが求められています。
参照ガバメントソリューションサービスへの不正アクセスによる職員等の個人情報の漏えいの可能性について|デジタル庁

