
 無料見積サイバー保険の⼀括⾒積⽐較はこちらから
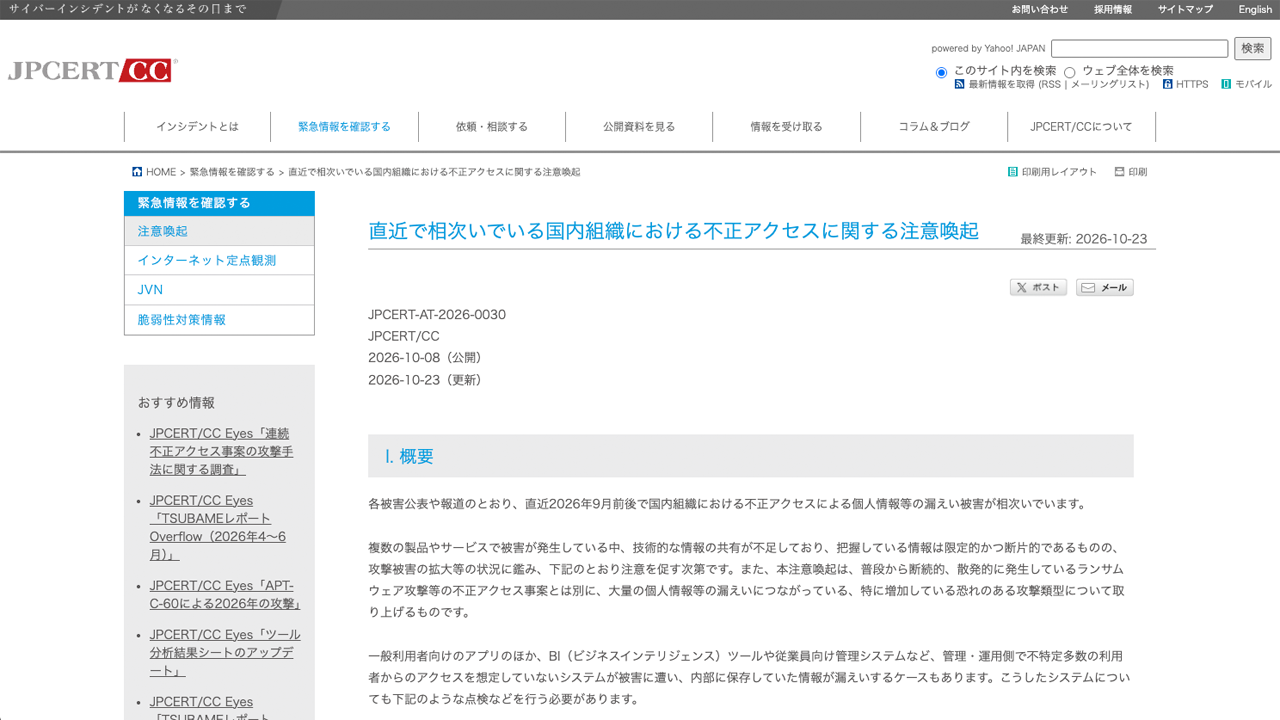
画像:JPCERT/CCより引用
AIを悪用したサイバー攻撃が現実の脅威となる中、企業には侵入を防ぐ対策に加え、被害発生後の復旧や資金負担に備える対応が求められています。
JPCERT/CCは2026年10月23日、国内組織への不正アクセスに関する注意喚起を更新し、「ARTEX」などのAIを用いた侵入試験基盤を悪用した攻撃試行を確認したと公表しました。ARTEXはシステムの弱点を調べるためのツールですが、攻撃者にも利用されています。公開されたWebアプリケーションの脆弱性を探して悪用を試みるほか、管理不備を突いて設定ファイルやバックアップファイルを盗み出す攻撃が確認されています。
IPAの「情報セキュリティ10大脅威2026」解説書も、AIによる脆弱性発見や攻撃コード開発の加速により、修正プログラム公開から攻撃までの時間が短くなるおそれを指摘しています。企業には更新の迅速化、アクセス制御、監視や初動対応の見直しが必要です。一方、警察庁は「サイバー攻撃を完全に防ぐことは困難」と説明し、被害を想定した事業継続計画や訓練、ネットワークから切り離したバックアップの確保を勧めています。
こうした備えの一つが、事故前に加入しておくサイバー保険です。IPAの公開資料は、サイバー攻撃による経済的損失を補償し、事業継続を支える「財務的なセーフティネット」と位置付けています。契約に応じて、原因調査や法律相談、被害者への対応、第三者への損害賠償、事業中断による損失などを補償する商品があり、専門家による対応支援を受けられる場合もあります。
ただし、補償範囲や支払限度額、自己負担額、対象外となる条件は契約ごとに異なります。AIが関わる攻撃というだけで一律に補償されるわけではなく、自社の業務や想定被害に合う内容か事前の確認が必要です。技術的な防御、復旧体制、保険による経済面の備えを組み合わせ、事故が起きても事業を継続できる体制を整えることが重要になります。
参照直近で相次いでいる国内組織における不正アクセスに関する注意喚起|JPCERT/CC
参照情報セキュリティ10大脅威2026 解説書[組織編]|情報処理推進機構
参照サイバーセキュリティ経営ガイドラインVer3.0 実践のためのプラクティス集 第4版|情報処理推進機構

